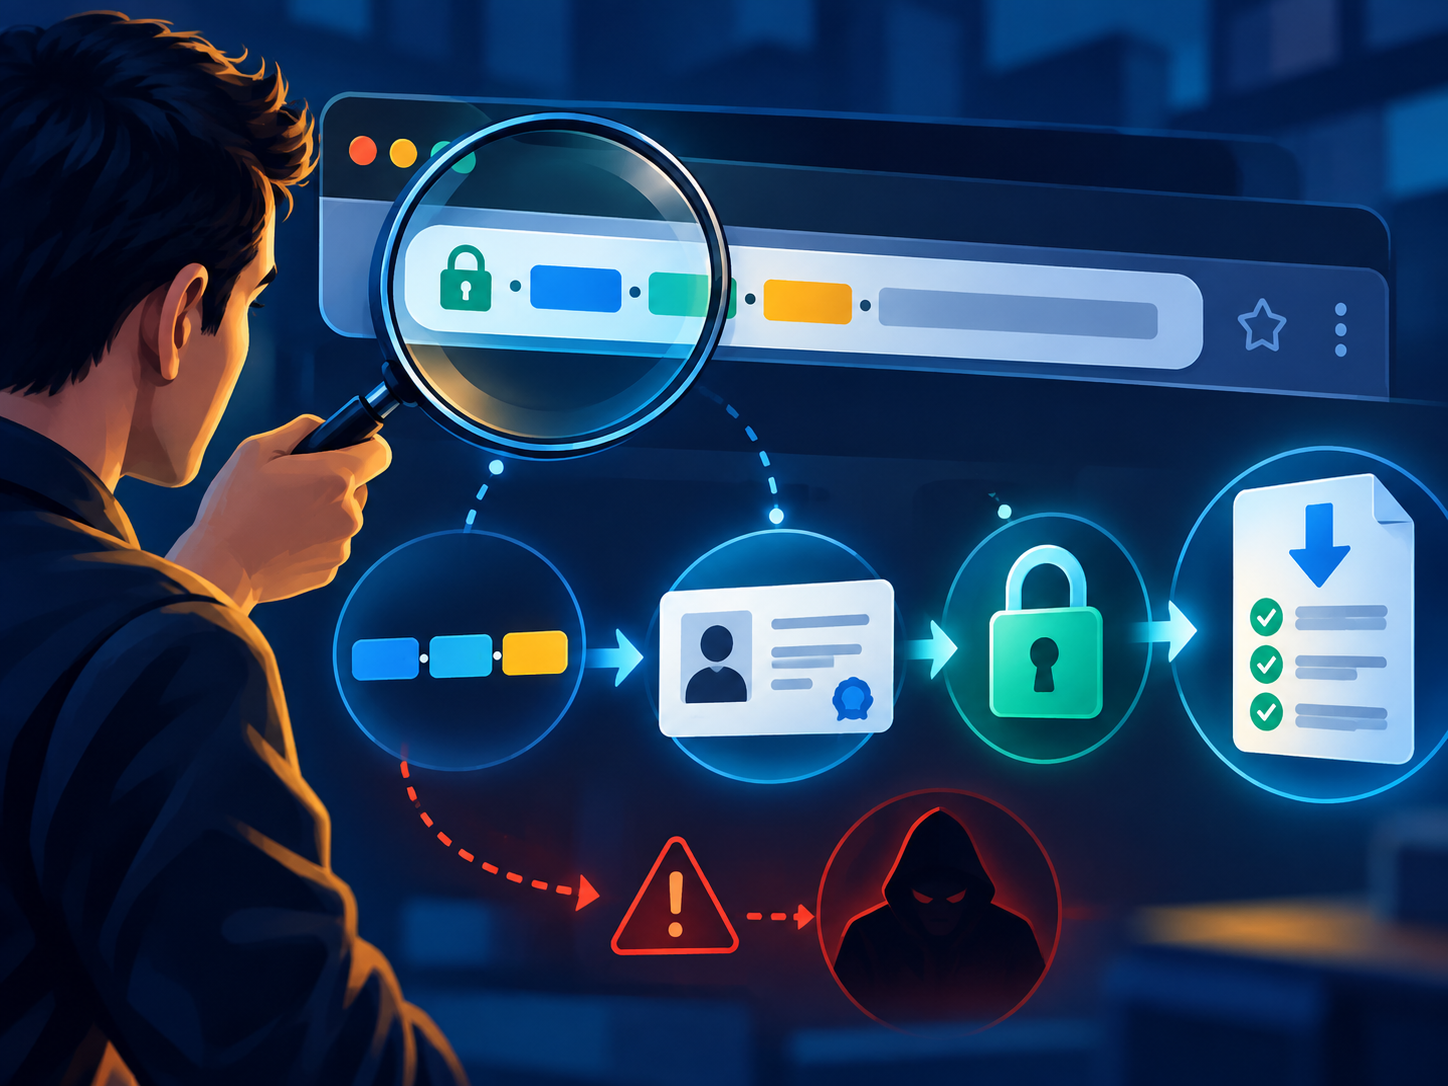
步骤 1
看清真正的主域名
从地址末端向前识别注册域名,注意相似字母、额外连字符和诱导性子域名。
步骤 2
核对主体信息
查看关于页面、联系方式、备案或机构公开信息是否能互相对应。
步骤 3
理解HTTPS边界
锁形图标说明连接经过加密,但攻击者也可能申请证书,因此仍需核对主体。
步骤 4
限制权限与输入
没有必要就不输入手机号、验证码、身份证、支付信息,也不开放无关设备权限。
步骤 5
谨慎下载文件
核对扩展名与实际类型,未知安装包、脚本和带密码压缩包应停止处理。
完成后的复查
把核验结果记录下来。如果网站域名、主体说明或权限请求后来发生明显变化,应重新检查,而不是依赖过去的印象。